Wenn Agenten Hände bekommen: Dots, Grok Bot und Muse Gadgets
Persönliche Agenten werden persistent, bekommen eigene Computer – und greifen über offene Hardware erstmals systematisch in die physische Welt.
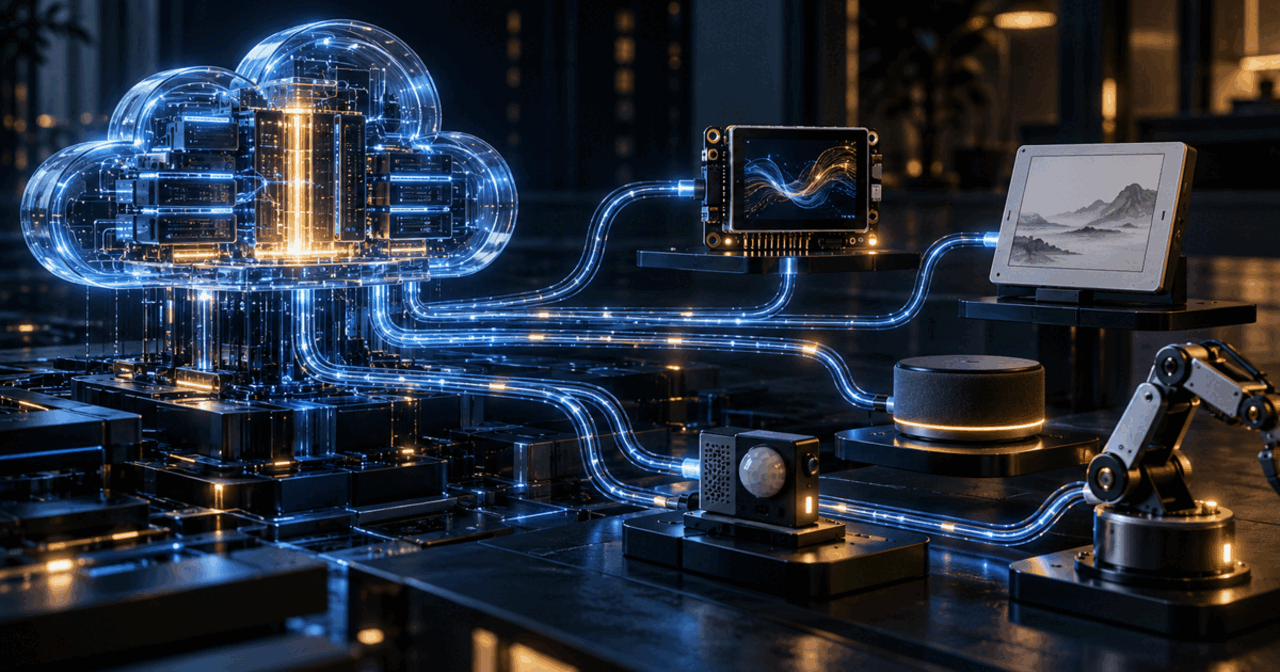
Persönliche KI-Agenten nehmen gerade gleichzeitig in zwei Richtungen Fahrt auf. In der Cloud werden sie persistent: Sie behalten Kontext, arbeiten im Hintergrund, nutzen eigene Computer und melden sich mit Ergebnissen zurück. Gleichzeitig verlassen sie das reine Browserfenster. Über Displays, Mikrofone, Sensoren, Aktoren und Smart-Home-Systeme bekommen sie Schnittstellen zur physischen Welt.
OpenAIs Dots, Grok Bot von SpaceXAI und Metas Muse Gadgets sind unterschiedliche Produkte. Zusammengenommen zeigen sie aber eine bemerkenswert einheitliche Architektur: Der Agent wird zu einer dauerhaften Laufzeit zwischen Mensch, Software und Umgebung.
Das ist mehr als die nächste Runde Chatbots. Es ist der Beginn einer neuen Systemklasse.
Drei Produkte, dieselbe Verschiebung
OpenAI Dots sind Always-on-Agenten auf Basis von GPT-6 Astra. Jeder Dot arbeitet in einem geschützten Cloud-Computer, nutzt Browser und verbundene Apps, kann mehrere Projekte parallel verfolgen und über ChatGPT, Slack oder Teams erreichbar sein. Regeln, App-Berechtigungen, eine Aktivitätsansicht und eine separate Aktionsprüfung sollen begrenzen, was der Agent selbstständig tun darf.
Grok Bot beschreibt ebenfalls KI-Teammitglieder, die rund um die Uhr weiterarbeiten, sich in Werkzeuge und Websites einloggen und Routinen aus beobachteten Abläufen lernen. Mehrere Bots können parallel arbeiten, Aufgaben untereinander weiterreichen und Kontext teilen. Ein wichtiges technisches Detail: Laut Produkt-FAQ teilen die Bots eines Nutzers einen persistenten Cloud-Computer mit gemeinsamem Dateisystem, Browser und Logins. Die Isolationsgrenze verläuft also pro Nutzer, nicht pro Bot.
Muse Gadgets setzt an einer anderen Stelle an. Meta hat ein Apache-2.0-lizenziertes SDK für ESP32-Boards und Linux-Geräte veröffentlicht. Damit lässt sich Muse mit Displays, Tasten, Audio, Sensoren und Aktoren verbinden. Ein Raspberry Pi kann Muse beispielsweise an Home Assistant oder lokale Linux-Anwendungen anbinden; ein kleines E-Ink-Display kann Briefings, Erinnerungen oder Einkaufslisten anzeigen.
Dots und Grok Bot bauen den persistenten Agenten. Muse gibt diesem Agententyp einen Gerätebus.
Die konvergierende Agentenarchitektur
Unter den Produktnamen liegt inzwischen fast überall derselbe Stack:
- Persistente Identität: Der Agent hat eine eigene Rolle, einen Namen, langfristigen Kontext und definierte Verantwortungsbereiche.
- Dauerhafte Laufzeit: Arbeit endet nicht mit dem Schließen eines Tabs. Jobs laufen in einem Cloud-Computer oder einer vergleichbaren Sandbox weiter.
- Werkzeugzugriff: Browser, Terminal, Apps, APIs und gespeicherte Logins machen aus Antworten ausführbare Arbeit.
- Gedächtnis und Routinen: Der Agent übernimmt Präferenzen, Korrekturen und wiederkehrende Abläufe.
- Orchestrierung: Mehrere spezialisierte Agenten arbeiten parallel, delegieren und teilen Kontext.
- Policy und Freigaben: Regeln, Review-Flächen und Approval-Gates entscheiden, was gelesen, vorbereitet oder tatsächlich ausgeführt werden darf.
- Physische Ein- und Ausgabe: Mikrofone, Displays, Sensoren, Aktoren und Smart-Home-Systeme erweitern den Wirkungsraum über Software hinaus.
Der entscheidende Schritt ist Nummer sieben. Ein Browser-Agent kann die falsche Datei ändern. Ein physisch angebundener Agent kann zusätzlich Geräte schalten, Informationen im Raum anzeigen oder auf Sensordaten reagieren. Damit wird aus Tool Use Environment Use.
Muse Gadgets ist kein Roboter – und gerade deshalb relevant
Muse Gadgets wirkt auf den ersten Blick wie ein Hacker-Nebenprojekt. Nat Friedman kündigte es ausdrücklich als Open-Source-Firmware und Linux-SDK an. Doch die Wahl einfacher Bausteine ist strategisch interessant.
ESP32 und Raspberry Pi sind billig, verbreitet und gut dokumentiert. Sie sitzen bereits in Displays, Sprachgeräten, Sensoren und Smart-Home-Basteleien. Statt einen proprietären KI-Roboter zu verkaufen, stellt Meta eine Verbindungsschicht bereit, über die der Agent vorhandene Hardware nutzen kann.
Technisch entsteht damit eine lose gekoppelte Architektur:
- Muse hält Ziele, Kontext und Agentenlogik.
- Das Gadget-SDK übersetzt zwischen Agent und Gerät.
- Das Endgerät liefert Ein- und Ausgaben oder stellt eine begrenzte Fähigkeit bereit.
- Ein Pairing-Token bindet das Gerät an den Account.
- Lokaler Code entscheidet, welche Befehle und Sensoren überhaupt exponiert werden.
Das ist näher an einem Hardware-Adapter für Agenten als an einem fertigen Consumer-Gerät. Genau darin liegt die Stärke: Die physische Oberfläche wird programmierbar.
Die neue Sicherheitsgrenze heißt Wirkung
Persistente Agenten brauchen schon in der Cloud belastbare Kontrolle. Mit Hardware kommen weitere Fehlerklassen hinzu.
1. Sensoren sind untrusted input. Ein Mikrofon, eine Kamera, ein QR-Code oder ein verbundenes Display kann manipulierte Inhalte liefern. Prompt Injection wird damit räumlich.
2. Aktionen haben reale Nebenwirkungen. Licht und Briefing sind harmlos. Türschloss, Heizung, Einkauf oder Maschinensteuerung sind es nicht. Capabilities müssen eng typisiert, begrenzt und widerrufbar sein.
3. Geteilter Zustand vergrößert den Blast Radius. Wenn mehrere Bots denselben Cloud-Computer, Browser und Login-Zustand teilen, braucht es klare Namespaces, Zugriffspolicies und nachvollziehbare Übergaben.
4. Credentials dürfen nicht zum Agentengedächtnis werden. Sichere Sign-in-Flows und getrennte Credential Stores sind keine Komfortfunktion, sondern eine Grundbedingung.
5. Physische Aktionen brauchen Recovery. Ein gesendeter Entwurf lässt sich oft zurückholen. Ein geschaltetes Gerät nicht immer. Systeme brauchen Idempotenz, Timeouts, sichere Default-Zustände und einen manuellen Not-Aus.
Ein technischer Blueprint für physische Personal Agents
Wer solche Systeme baut, sollte den Agenten nicht direkt mit Geräten verdrahten. Sinnvoller ist eine explizite Kontrollkette:
Beobachtung → Intent → Policy → Plan → Capability Broker → Freigabe → Aktion → Audit → Recovery
Der Capability Broker ist dabei die zentrale Schicht. Er beschreibt nicht nur, welches Gerät erreichbar ist, sondern welche eng begrenzten Operationen erlaubt sind. Ein Thermostat sollte beispielsweise nicht als generisches Shell-Tool erscheinen, sondern als Satz typisierter Aktionen mit Wertebereichen, Zeitlimits und Rücksetzpfad.
Jede physische Capability braucht mindestens:
- eine eindeutige Geräte- und Nutzeridentität,
- minimale Lese- und Schreibrechte,
- eine Trennung von Vorschlag und Ausführung,
- ein Approval-Modell nach Risikoklasse,
- ein vollständiges Ereignis- und Aktionsprotokoll,
- sichere Zustände bei Netz-, Modell- oder Gerätefehlern,
- eine lokal erreichbare Möglichkeit zum Stoppen und Entkoppeln.
Das ist die Hardware-Version von Least Privilege. Ein Agent darf nicht „das Haus steuern“. Er darf für einen begrenzten Zeitraum eine definierte Lampe dimmen – oder eine Änderung lediglich vorschlagen.
Die eigentliche Plattform entsteht über den Produkten
OpenAI, SpaceXAI und Meta differenzieren sich über Modelle, Oberflächen, Ökosysteme und Governance. Auf Architekturebene konvergieren sie jedoch stark: Gedächtnis, eigener Computer, Apps, Hintergrundarbeit, proaktive Hinweise, Stimme, Tool-Ausführung und zunehmend Umgebungszugriff.
Die Differenzierung verschiebt sich deshalb weg vom bloßen Funktionsumfang. Entscheidend werden:
- Wie sauber ist Identität von Berechtigung getrennt?
- Wie sichtbar sind laufende Aufgaben und geplante Aktionen?
- Wie granular lassen sich Rechte vergeben und widerrufen?
- Wie gut sind Agenten, Geräte und menschliche Freigaben auditierbar?
- Wie zuverlässig funktioniert Recovery nach Fehlern?
- Wem gehören Gedächtnis, Routinen und Verbindungsdaten?
Der persönliche Agent wird zur Control Plane. Browser, Apps und Gadgets werden zu seinen Ausführungsflächen.
Fazit
Persönliche Agenten entwickeln sich vom Gesprächspartner zum dauerhaften Operator. Dots und Grok Bot zeigen die persistente Cloud-Laufzeit; Muse Gadgets öffnet den Weg zu Displays, Sensoren, Aktoren und Smart-Home-Systemen.
Für Builder ist die Botschaft klar: Der nächste Agenten-Stack endet nicht am Browser. Er braucht eine Hardware-Abstraktion, eng begrenzte Capabilities, sichere Pairings, Approval-Gates, Audit und Recovery. Sonst bekommt der Agent zwar Hände – aber keine verlässlichen Grenzen.
Quellen: Nat Friedman: Ankündigung von Muse Gadgets · Muse Gadgets · Muse Gadget SDK auf GitHub · OpenAI: Introducing dots · OpenAI: Safety, Security and Privacy for dots · SpaceXAI: Introducing Grok Bot · Grok Bot Produktseite